CSDD datu noplūde: kas notika, kādi dati skarti un kā rīkoties ikvienam iedzīvotājam
Ziņas
2026. gada vasarā Latviju satricināja viens no lielākajiem valsts iestādes kiberdrošības incidentiem pēdējo gadu laikā — kiberuzbrukums Ceļu satiksmes drošības direkcijai (CSDD), kura rezultātā trešajām personām izdevās iegūt neatļautu piekļuvi liela apjoma klientu datiem. Incidents skāris miljoniem cilvēku un uzņēmumu, izraisījis visas CSDD vadības nomaiņu, vairākas paralēlas izmeklēšanas un plašu sabiedrības diskusiju par to, kā šādos gadījumos vispār būtu jārīkojas. Šajā rakstā apkopots viss būtiskākais — notikumu hronoloģija, kādi konkrēti dati nonākuši uzbrucēju rokās, kā pārbaudīt, vai jūsu dati skarti, un ko darīt, ja tā ir noticis.
Kas un kad notika
Nesankcionēta piekļuve CSDD datu apstrādes sistēmai notika laika posmā no 2026. gada 8. līdz 10. augustam (ieskaitot). Par incidentu CSDD publiski informēja 18. augustā. Kiberincidenta izvērtējumā (18. septembrī) norādīts, ka uzbrucējs sākotnēji piekļuva, izmantojot ievainojamību CSDD tīmekļa lietotnē med.csdd.lv. Šajā periodā uzbrucējam izdevās iegūt informāciju, kas ietverta CSDD maksājumu kvītīs, — un tas aptver ievērojamu laika periodu, jo dati sniedzas atpakaļ līdz pat 2008. gadam.
Incidentu izmeklē tiesībsargājošās iestādes kopā ar CERT.LV. Iegūtie dati ir no Transportlīdzekļu un to vadītāju valsts reģistra, kura pārzinis ir CSDD.
Incidenta sekas bija nopietnas: valsts prezidents publiski paziņoja, ka CSDD vadība nedrīkst turpināt darbu, un lūdza Ģenerālprokuratūrai pārbaudīt amatpersonu atbildību.
Kādi dati konkrēti nonāca uzbrucēju rokās
Pēc ilgstošas analīzes, ko CSDD veica sadarbībā ar kiberincidentu novēršanas institūciju CERT.LV, tika publiskota informācija par incidenta apjomu: kopumā ietekmēti aptuveni 1,2 miljonu fizisko personu un 200 tūkstošu juridisko personu dati.
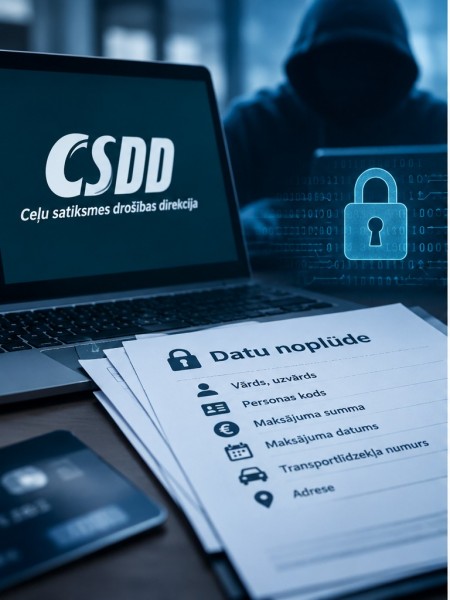
Svarīgi saprast, ka noplūdušie dati nav no visas CSDD sistēmas kopumā, bet konkrēti no maksājumu kvīšu datubāzes. Ietekmētās datu kategorijas ir šādas:
- vārds un uzvārds vai uzņēmuma nosaukums;
- personas kods vai uzņēmuma reģistrācijas numurs;
- maksājuma summa;
- maksājuma veikšanas datums;
- transportlīdzekļa valsts reģistrācijas numura zīme;
- adrese, kas bija reģistrēta pakalpojuma saņemšanas dienā (piemēram, adrese, kāda norādīta transportlīdzekļa reģistrācijas apliecībā).
Vienlīdz svarīgi ir arī tas, kādi dati nav ietekmēti. CSDD norāda, ka nav skarta klientu kontaktinformācija:
- klientu tālruņa numuri;
- e-pasta adreses.
Starp CSDD nosauktajām noplūdušo datu kategorijām nav minēti bankas dati vai e-pakalpojumu paroles, taču personas kods, adrese un auto numurs tāpat ir sensitīva informācija.
Ja kopš 2008. gada esat veicis vismaz vienu maksājumu par CSDD sniegtajiem pakalpojumiem — piemēram, par tehnisko apskati, transportlīdzekļa reģistrāciju vai vadītāja apliecības noformēšanu —, pastāv iespēja, ka arī jūsu dati varētu būt starp ietekmētajiem.
Kāpēc šie dati ir bīstami, pat ja bankas dati nav skarti
Lai gan bankas dati un paroles nav minēti starp noplūdušajiem datiem, kombinācija no personas koda, vārda, uzvārda, adreses un transportlīdzekļa datiem pati par sevi rada nopietnu risku. CERT.LV pārstāvji jau incidenta sākumā brīdinājuši, ka lielākais apdraudējums ir tieši šo datu izmantošana turpmākajās sociālās inženierijas un krāpniecības kampaņās.
Praktiski tas nozīmē, ka krāpnieki, kuriem ir piekļuve šiem datiem, var sūtīt daudz ticamākus un personalizētākus krāpnieciskus ziņojumus — piemēram, e-pastu vai īsziņu, kas uzrunā jūs vārdā, min jūsu automašīnas reģistrācijas numuru vai atsaucas uz konkrētu maksājumu, ko esat veicis CSDD. Šāda personalizācija ievērojami paaugstina iespējamību, ka cilvēks uzticēsies ziņojumam un rīkosies pēc krāpnieka norādījumiem — piemēram, ievadīs internetbankas datus viltotā vietnē.
Datu valsts inspekcija (DVI) publiski norādījusi, ka lielākais risks šajā gadījumā rodas tieši tad, ja noplūdušie CSDD dati tiek kombinēti ar citos incidentos vai avotos iegūtiem datiem — tā radot vēl pilnīgāku personas "profilu", ko var izmantot identitātes zādzībai vai mērķētai krāpniecībai.
Kā uzzināt, vai jūsu dati ir ietekmēti
CSDD ir izveidojusi mehānismu, kā ikviens klients var noskaidrot, vai tieši viņa dati ir bijuši daļa no noplūdes:
- Pārbaude e.csdd.lv portālā. Autorizējoties CSDD e-pakalpojumu portālā, var apskatīt savus iepriekšējos maksājumus par CSDD pakalpojumiem un saprast, kuri dati varētu būt skarti. Precīzu pārbaudes kārtību skatiet CSDD paziņojumos.
- Individuāls pieprasījums CSDD. Ikvienai personai ir tiesības vērsties CSDD ar pieprasījumu saņemt informāciju par to, vai tieši viņas dati ir ietekmēti, kā arī par to, kuras konkrētas datu kategorijas skartas. Jautājumus par savu datu skartību var adresēt CSDD datu aizsardzības speciālistam: datu.specialists@csdd.gov.lv vai +371 67025736 (darba laikā). Kārtība aprakstīta CSDD privātuma politikā.
- Individuāla informēšana no CSDD puses. Pēc CSDD datiem adrese ne visos gadījumos ir pilnīga. Kā CSDD informē skartos klientus, pārbaudiet CSDD mājaslapā.
Savus datus no CSDD paziņojumiem nav vēlams publicēt sociālajos tīklos.
Ko darīt, ja jūsu dati ir ietekmēti
1. Palieliniet modrību pret krāpnieciskiem ziņojumiem
Šis ir vissvarīgākais un tūlītējais solis. Kopš incidenta jau fiksēti gadījumi, kad krāpnieki izsūta viltus e-pastus un īsziņas, izliekoties par CSDD pārstāvjiem. CSDD un CERT.LV iesaka:
- Nekad neatvērt saites, kas norādītas aizdomīgos e-pastos vai īsziņās, kas šķietami sūtītas CSDD vai citu iestāžu vārdā.
- Aktuālo informāciju par saziņu ar CSDD vienmēr pārbaudīt tikai oficiālajā vietnē e.csdd.lv vai CSDD mobilajā lietotnē — nevis sekojot saitei no saņemtā ziņojuma.
- Pievērst uzmanību ziņojuma valodas kvalitātei — īpaši tam, kā ziņojumā atveidoti personvārdi, adreses un citi personiskie dati; kļūdas šeit bieži nodod krāpniecisku izcelsmi.
- Ja rodas šaubas par ziņojuma īstumu, pašam piezvanīt uz attiecīgās iestādes oficiālajā mājaslapā norādīto tālruņa numuru, nevis izmantot ziņojumā minēto kontaktinformāciju.
- Apsvērt CERT.LV lietotnes "DNS ugunsmūris" uzstādīšanu viedierīcē — tā palīdz bloķēt krāpnieciskus zvanus, ziņas un bīstamas interneta vietnes.
2. Vērtējiet, vai nepieciešams ziņot par sūdzību
Ja jūsu personas dati ir bijuši ietekmēti, saskaņā ar Vispārīgo datu aizsardzības regulu (VDAR) jums ir tiesības vērsties uzraudzības iestādē — Datu valsts inspekcijā (adrese: Elijas iela 17–2, Rīga, LV-1050) — ar sūdzību par notikušo pārkāpumu.
3. Kompensācijas jautājums — kāds pašlaik ir statuss
Līdz 9. septembrim CSDD saņēmusi aptuveni 2500 kompensācijas prasību un uz katru atbildējusi individuāli. CSDD norāda, ka kompensācija ir iespējama tikai tad, ja CSDD nav izpildījusi savus pienākumus un cilvēkam tādēļ radies kaitējums, ka pieprasīt kompensāciju vēl ir pāragri un ka noteicošs būs Datu valsts inspekcijas lēmums.
Oficiāls, vienots un galīgs kompensācijas modelis šī raksta tapšanas brīdī nav apstiprināts. Ikvienam, kurš plāno iesniegt prasību, ieteicams sekot līdzi CSDD un Datu valsts inspekcijas oficiāli publicētajai informācijai, nevis paļauties uz sociālajos tīklos izplatītiem iesniegumu paraugiem.
Kā institūcijas reaģējušas uz notikušo
Papildus tiesībsargājošo iestāžu izmeklēšanai CSDD incidents izraisījis vairākas paralēlas pārbaudes un reakcijas:
- Ģenerālprokuratūra pēc Valsts prezidenta Edgara Rinkēviča lūguma sākusi faktu pārbaudi par CSDD amatpersonu un darbinieku iespējamo atbildību — vai pārkāpumu vai nolaidības dēļ ir pieļauta situācija, kas noveda pie datu noplūdes, kas apdraud gan personu, gan valsts drošības intereses.
- Kiberincidenta izvērtējumā (18.09.2026) ieteikts pārskatīt un pilnveidot CSDD līgumu ar SIA "TET", izvērtēt datu glabāšanas termiņus un stiprināt ārpakalpojumu pārvaldību.
Praktiski ieteikumi ikvienam CSDD klientam
Apkopojot iepriekš minēto, šeit ir konkrēti soļi, ko vērts apsvērt, ja jebkad esat bijis CSDD klients:
- Pārbaudiet savu statusu. Autorizējieties e.csdd.lv un pārbaudiet maksājumu vēsturi, vai sazinieties ar CSDD, lai noskaidrotu, vai jūsu dati ir ietekmēti.
- Esiet piesardzīgi ar visiem CSDD vārdā saņemtajiem ziņojumiem. Nekad neievadiet datus vai neklikšķiniet uz saitēm, kas saņemtas neplānoti — vienmēr pārbaudiet informāciju tieši oficiālajā kanālā.
- Sekojiet līdzi bankas kontam un citiem digitālajiem pakalpojumiem. Lai gan bankas dati un paroles nav tieši ietekmēti, kombinētā informācija var tikt izmantota mēģinājumos jūs pārliecināt atklāt papildu datus citviet.
- Neizplatiet savus noplūdušos datus publiski, pat ja tos redzat individuālajā CSDD paziņojumā.
- Ja rodas nopietnas bažas par drošību, izvērtējiet iespēju vērsties Datu valsts inspekcijā ar sūdzību vai konsultēties par tālākajiem juridiskajiem soļiem.
- Sekojiet oficiālajai informācijai. Situācija ap kompensācijām un incidenta seku novēršanu joprojām attīstās, tāpēc aktuālāko informāciju vislabāk meklēt CSDD oficiālajā vietnē un uzticamos ziņu avotos, nevis sociālo tīklu diskusijās.
Notikumu hronoloģija īsumā
Lai vieglāk orientētos plašajā notikumu virknē, šeit apkopota galveno notikumu secība:
- 8.–10. augusts — notiek nesankcionēta piekļuve CSDD informācijas sistēmai, kuras laikā uzbrucējs iegūst datus no maksājumu kvīšu tabulas.
- 18. augusts — CSDD publiski informē par kiberincidentu.
- Ap 20. augustu — valsts prezidents lūdz Ģenerālprokuratūru pārbaudīt CSDD amatpersonu atbildību un paziņo, ka CSDD vadība nedrīkst turpināt darbu.
- 9. septembris — CSDD ir saņēmusi ap 2500 kompensācijas prasību.
- Septembris — noslēdzas izgūto datu analīze, publiskots ietekmēto skaits (1,2 miljoni fizisko un 200 tūkstoši juridisko personu); 18. septembrī publicēts kiberincidenta izvērtējums ar ieteikumiem.
Šī hronoloģija labi parāda, cik ilgstošs process ir šāda mēroga incidenta izmeklēšana — no pirmā paziņojuma līdz pilnīgai skaidrībai par ietekmēto datu apjomu pagāja vairākas nedēļas.
Ko incidents nozīmē uzņēmumiem un juridiskām personām
Lai gan liela daļa sabiedrības diskusijas koncentrējas uz fizisko personu datiem, nedrīkst aizmirst, ka noplūdē ietekmēti arī aptuveni 200 tūkstoši juridisko personu — proti, uzņēmumu — dati. Uzņēmumiem, kas izmantojuši CSDD pakalpojumus (piemēram, autoparka transportlīdzekļu reģistrāciju vai tehnisko apskati), aktuāli ir līdzīgi riski kā privātpersonām:
- iespēja, ka uzņēmuma nosaukums, reģistrācijas numurs un veiktie maksājumi ir nonākuši uzbrucēju rīcībā;
- paaugstināts risks saņemt personalizētus krāpnieciskus piedāvājumus vai rēķinus, kas izliekas par CSDD vai saistītu iestāžu sarakstēm;
- nepieciešamība informēt atbildīgos darbiniekus (piemēram, autoparka vai grāmatvedības speciālistus) par paaugstinātu piesardzību, izskatot ienākošo korespondenci.
Uzņēmumiem ieteicams rīkoties līdzīgi kā privātpersonām — pārbaudīt, vai dati ir ietekmēti, izmantojot e.csdd.lv vai tiešu pieprasījumu CSDD, un iekšēji informēt darbiniekus par paaugstinātiem krāpniecības riskiem.
Kā pasargāt sevi ilgtermiņā
Papildus tiešajiem soļiem, kas jāveic tagad, vērts padomāt arī par ilgtermiņa ieradumiem, kas palīdz mazināt riskus pēc jebkuras datu noplūdes, ne tikai šīs konkrētās:
- Izmantojiet dažādas paroles dažādiem pakalpojumiem. Lai gan šajā incidentā paroles nav tieši ietekmētas, tā ir laba vispārīga prakse, kas mazina risku, ja kāds cits pakalpojums tomēr tiktu kompromitēts.
- Aktivizējiet divfaktoru autentifikāciju visur, kur tas iespējams — īpaši internetbankā un e-pakalpojumu portālos.
- Regulāri pārbaudiet savus kontus — bankas kontu izrakstus, kā arī, piemēram, Valsts ieņēmumu dienesta vai citu valsts iestāžu portālos redzamo informāciju, lai savlaicīgi pamanītu neatbilstības.
- Esiet piesardzīgi, kad kāds telefoniski vai rakstiski atsaucas uz konkrētiem, šķietami tikai jums zināmiem datiem. Pēc šāda mēroga noplūdes tas vairs nav uzticamības pierādījums — krāpnieks var zināt jūsu personas kodu, adresi vai automašīnas numuru tieši noplūdes dēļ, nevis tāpēc, ka patiešām pārstāv attiecīgo iestādi.
- Sekojiet CERT.LV un DVI publicētajiem ieteikumiem — šīs institūcijas regulāri atjaunina rekomendācijas atbilstoši jaunākajiem krāpniecības paņēmieniem.
Biežāk uzdotie jautājumi
Vai man jāuztraucas, ja neatceros, ka pēdējos gados būtu maksājis CSDD?
Noplūdušie dati aptver periodu kopš 2008. gada, tāpēc pat sen aizmirsts maksājums — piemēram, par tehnisko apskati vai reģistrācijas maiņu — teorētiski varētu būt daļa no noplūdušās informācijas. Drošākais veids, kā noskaidrot, ir tieša pārbaude e.csdd.lv portālā.
Vai CSDD sazināsies ar mani personīgi, ja mani dati ir ietekmēti?
CSDD ir publicējusi informāciju par skartajām datu kategorijām, bet individuālas informēšanas kārtību pārbaudiet CSDD mājaslapā. Ņemot vērā ietekmēto personu skaitu (1,2 miljoni), šis process var aizņemt laiku. Ja vēlaties ātrāku atbildi, iespējams iesniegt individuālu pieprasījumu.
Vai man jāmaina bankas kartes vai internetbankas paroles?
Bankas dati un e-pakalpojumu paroles nav minēti starp noplūdušajām datu kategorijām, tāpēc tiešas nepieciešamības tos mainīt šī incidenta dēļ nav. Tomēr vispārīga piesardzība un regulāra paroļu atjaunošana vienmēr ir laba prakse.
Ko darīt, ja saņemu zvanu vai ziņu, kas atsaucas tieši uz maniem noplūdušajiem datiem?
Nekādā gadījumā nesniedziet papildu informāciju pa tālruni vai neklikšķiniet uz sūtītajām saitēm. Pārtrauciet saziņu un, ja nepieciešams, pārbaudiet informāciju, zvanot uz oficiālo CSDD tālruņa numuru, kas norādīts vietnē csdd.lv.
Vai šis ir pirmais šāda mēroga datu noplūdes gadījums Latvijas valsts iestādē?
Datu noplūdes valsts un privātajā sektorā nav nekas pilnīgi jauns, taču pēc ietekmēto personu skaita un noplūdušo datu vēsturiskā apjoma (dati kopš 2008. gada) šis incidents izceļas kā viens no plašāk rezonējošiem pēdējo gadu notikumiem, kas izraisījis arī strauju publisku reakciju, tostarp valsts prezidenta prasību mainīt CSDD vadību.
Kopsavilkums
CSDD datu noplūde ir viens no lielākajiem publiski zināmajiem valsts iestādes kiberincidentiem Latvijā, kas skāris miljoniem cilvēku un uzņēmumu datus, sniedzoties atpakaļ gandrīz divas desmitgades. Lai gan tiešā finanšu un piekļuves informācija nav ietekmēta, noplūdušo personas datu kombinācija — vārds, personas kods, adrese un transportlīdzekļa dati — rada reālu pamatu personalizētai krāpniecībai, tāpēc vislielākais ieguldījums, ko ikviens var izdarīt savai drošībai, ir vienkāršs: pastiprināta piesardzība pret jebkādiem negaidītiem ziņojumiem, kas šķietami nāk no CSDD vai citām valsts iestādēm, un regulāra aktuālās informācijas pārbaude oficiālajos kanālos.
Avoti: LV portāls: noslēgusies CSDD kiberincidenta izgūto datu analīze, LV portāls: pabeigts CSDD kiberincidenta izvērtējums (18.09.2026), The Baltic Times: CSDD saņēmusi vairāk nekā 2500 kompensācijas prasību, The Star: Latvijas prezidents lūdz prokuratūras pārbaudi, LSM (angļu val.): CSDD par kiberuzbrukumu ziņoja novēloti
Šodien Rīgā
Ceturtdiena, 29. oktobrī
- Šodien+8°…+10°
- Rīt+8°…+11°93%
- Parīt+5°…+10°90%
Atjaunots 02:07 · Padomi un prognoze
Pasākumi šonedēļ
- ŠodienBODIES Evolution izstāde — par pasaulē populāro anatomijas izstādi, kas no 17. septembra līdz 17. decembrim būs skatāma TC Teika Plaza
- ŠodienSidharta un Orākuls Dailes teātrī: DAILENNĀLES noslēgums oktobrī 2026
- ŠodienHelovīns Rīgā 2026: pasākumi 28.–31. oktobrī pieaugušajiem un ģimenēm
- 30.10.Simfoniskais hits ar Goran Gora un Būū 30. oktobrī Rīgas Kongresu namā
- 31.10.Pasākumi Rīgā 31. oktobris–8. novembris 2026: lāpu gājiens, Riga Music Week, Thomas Anders
Jaunākie raksti
- Pasākumi Rīgā 31. oktobris–8. novembris 2026: lāpu gājiens, Riga Music Week, Thomas AndersPasākumi
- Būvvalde Rīgā: kādas atļaujas vajag remontam, atjaunošanai un pārbūveiCeltniecība Rīgā
- Duļķains ūdens Rīgā: ūdensvadu skalošana 2026, apkaimes un kur zvanītZiņas
- Rīga – Iecava: autobusu reisi, brauciena laiks un auto izmaksasSatiksme
- Rīga – Jelgava: autobusu reisi, brauciena laiks un auto izmaksasSatiksme